保密工作有普遍性,也有针对性。说它普遍,是因为所有机关单位都有保密义务、都要遵守同样的法律法规;说它有针对性,是因为党政机关、军工科研、教育医疗、金融国企,每个领域面临的泄密风险和管控重点各不相同。做好保密工作,既要抓“共性”不放手,也要抓“个性”不松劲。
新修订的《中华人民共和国保守国家秘密法》第八条明确规定,机关单位应当实行保密工作责任制,开展保密宣传教育,加强保密监督检查。
《保守国家秘密法实施条例》第六条进一步强调,机关、单位实行保密工作责任制,承担本机关、本单位保密工作主体责任。
“主体责任”四个字,意味着保密工作不是“上面的事”,而是“自己的事”——每个机关单位都要对本单位的保密工作负全责。
但这个“全责”怎么负?既有所有单位都必须做到的“规定动作”,也有各领域必须关注的“自选动作”。
01
普遍性要求:所有机关单位都必须做到的“规定动作”
无论你身处哪个行业、哪个领域,以下五个方面的保密工作都是“必修课”。
压实责任,领导带头
机关单位承担本机关、本单位保密工作主体责任。
严格落实领导干部保密工作责任制,领导干部要带头学习保密相关法律法规、政策要求,经常性听取、研究、解决保密工作具体问题。
各级机关单位应当加强保密工作力量建设,中央国家机关应当设立保密工作机构,配备专职保密干部;其他机关、单位应当根据保密工作需要设立保密工作机构或者指定人员专门负责保密工作。
管好人员,全员覆盖
保密工作最关键的因素是人。
管好人,要做到三点:
精准确定。 精准确定涉密岗位、涉密人员及涉密等级,严格开展涉密人员保密审查。
全过程管理。 加强上岗、在岗、离职离岗全过程保密管理。
保密宣教要实现全覆盖——机关单位开展了,所属二级机构也要开展;多数同志参加了,少数同志也不能落下。
对因值班、执勤、出差、休假等原因未能参加培训的人员,要及时进行“点穴式”精准补课。
全覆盖培训。 保密宣教的对象不应只强调正式在编人员,还应包括编外聘用、借调、挂职、派驻、退休返聘、劳务派遣、服务外包等人员。
管好文件,全生命周期
涉密文件管理要做到从“生”到“死”的全生命周期管控——制作、收发、传递、使用、复制、保存、携带、清退、销毁,每一个环节都要有人管、有记录、可追溯。
涉密文件起草须使用涉密计算机,在起草电子稿时应拟定密级、保密期限和知悉范围。
传递涉密文件应当指定专人、专车,不得通过普通邮政、快递等无保密措施的渠道传递。
借阅涉密文件要严格落实审批登记手续,进行保密提醒,规定退还时间。
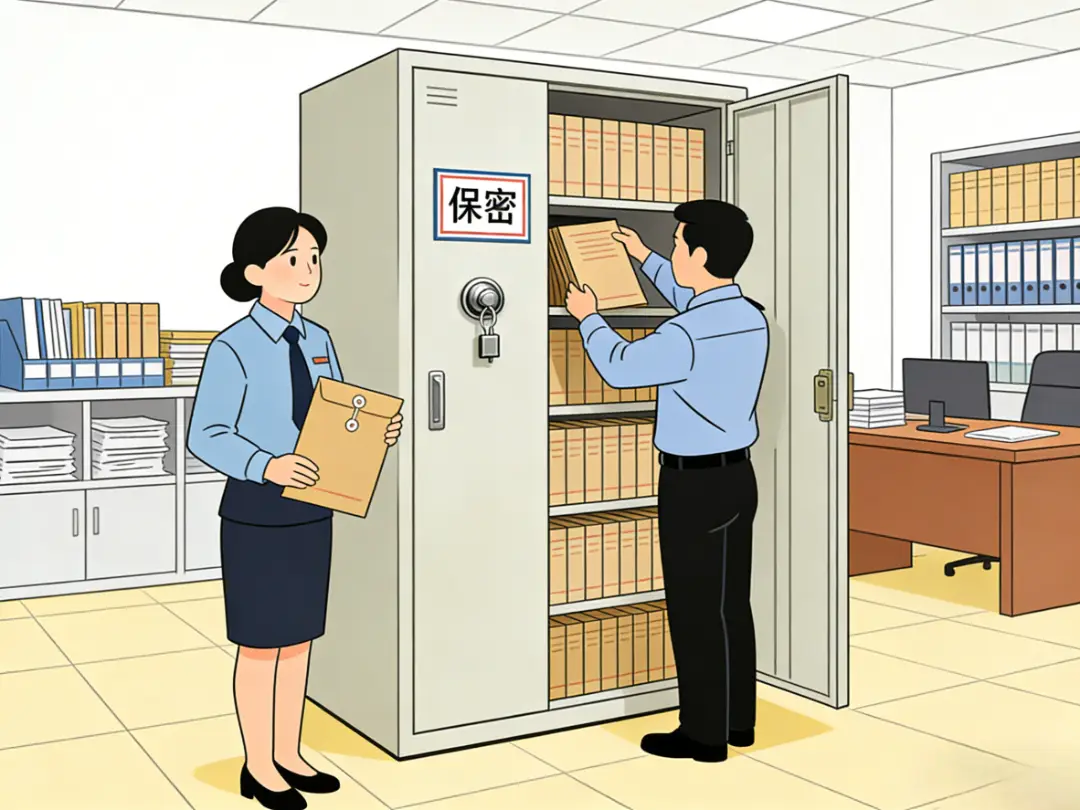
涉密文件应当在符合保密要求的场所阅读、处理,使用文件保密柜进行存放,不得擅自将涉密文件带离办公场所。
管好网络,严守红线
“涉密不上网,上网不涉密”——这是所有机关单位的铁律。
严禁在非涉密计算机上存储、处理涉密信息。
严禁将涉密计算机与互联网及其他公共信息网络连接。
严禁通过微信、QQ等社交媒体传输、讨论涉密内容。
严禁使用非涉密信息系统、非涉密信息设备存储或者处理国家秘密。
管好会议活动,守住现场
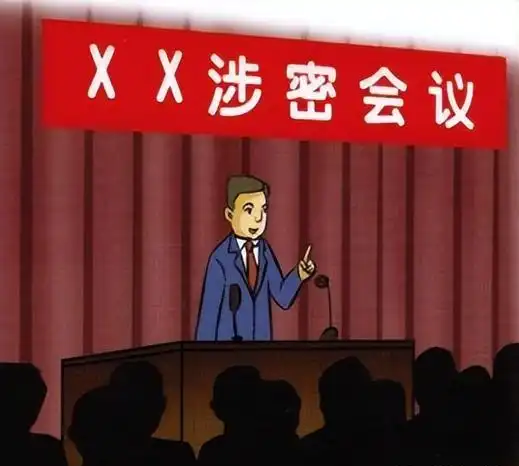
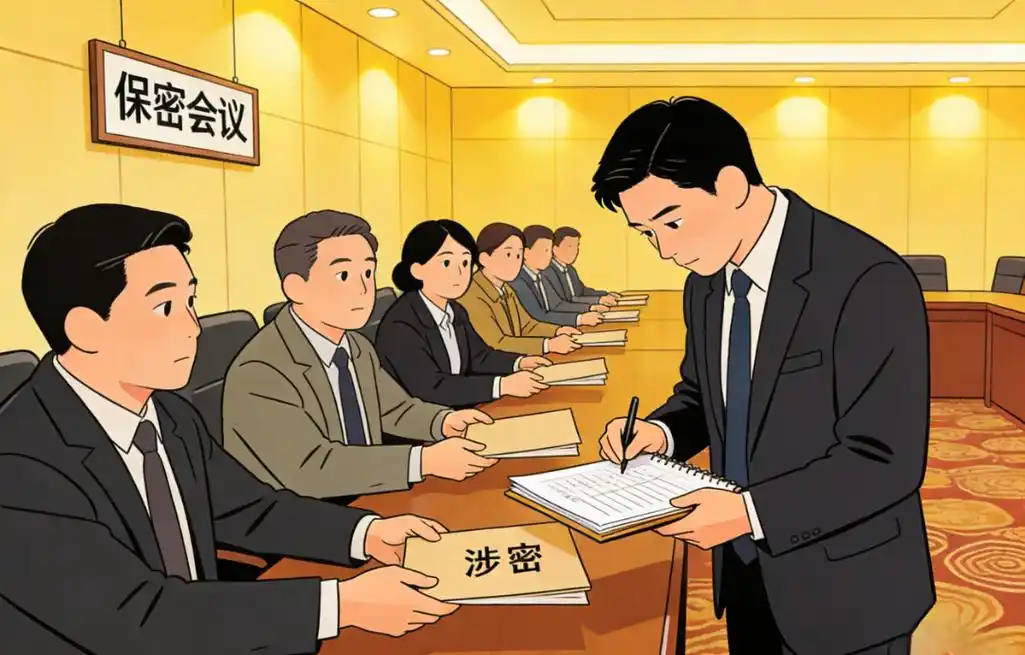
涉密会议活动按照“谁主办,谁负责”的原则,由主办单位明确涉密会议活动的密级,制定保密方案。
会场应配备手机存放柜、信号干扰器等设备,不得将手机、智能手表等设备带入会场,不得擅自拍照、录音、录像。
严控涉密文件资料的发放范围,履行签收手续,需要回收的会后逐一清点回收。
02
针对性落实:不同领域各有各的“重点”
普遍性要求是所有单位都必须做到的“基础分”。
但要把保密工作真正做细,还需要各领域根据自身特点,找准“个性化”的风险点和管控重点。
党政机关:
管好“指尖”、守好“口风”
党政机关是保密工作的“第一方阵”,也是泄密风险最集中的领域。
核心风险:文件流转频繁、会议层级高、对外交流多、社交媒体使用普遍。
重点关注:
社交媒体管控:坚决杜绝“微信传密”“小程序识密”等违法行为。不得通过社交媒体发布、转发或者讨论涉密敏感信息。
日常办公规范:不得非法获取、持有或者留存涉密文件、资料;不得非法复制涉密文件、资料;不得在私人交往和普通电话、手机通话中涉及国家秘密。
会议活动保密:涉密会议新闻报道应严格进行信息公开保密审查。
军工科研单位:
紧盯核心、严防渗透
军工科研单位是境外间谍情报机关的重点关注对象。国家安全机关破获的多起针对军工领域的间谍案件表明,这一领域的保密形势尤为严峻。
核心风险:核心技术数据泄露风险高、对外学术交流频繁、涉密人员集中。
重点关注:
技术防护升级:推动保密工作从“被动防御”向“主动防控”进发,从“管理合规”向“技术制胜”转型。
科研数据管控:严格区分工作设备与个人设备、境内渠道与境外渠道。严禁将科研敏感数据、原始实验资料、核心技术参数等上传、存储至网络平台、境外服务器。
涉密载体专管:涉密敏感资料应专机专管,不随意外借、外发。
岗位个性化要求:依据岗位职责、接触涉密信息范围、工作流程等不同,明确各个岗位的个性化要求、关键环节保密风险点和防范措施。
教育系统:管好考试、护好数据
教育系统涉及考试招生、科研项目、对外交流等多个敏感领域。
核心风险:考试试题泄露、学生和家长个人信息泄露、科研数据外流。
重点关注:
考试招生保密:紧盯考试招生等关键环节。
数据安全管理:严禁将敏感数据上传境外服务器。
网络防护:提升校园网、监控及重要信息系统安全防护能力。
新入职人员教育:新入职教师扣好安全保密“第一粒扣子”。
医疗卫生系统:
护好患者隐私、守好健康数据
医疗卫生系统掌握大量患者个人信息、健康数据和疫情防控敏感信息。
核心风险:患者隐私泄露、健康数据滥用、工作群聊传播敏感信息。
重点关注:
患者信息保护:切实保护好患者病历资料。
核心数据管控:从严规范患者隐私数据、疫情防控敏感信息等核心资料管控。禁止通过微信、网盘等社交软件传输核心数据、重要数据。
责任原则:明确“谁主管谁负责、谁运营谁负责、谁使用谁负责”的责任原则。
金融系统:防好数据、管好外包
金融系统涉及大量客户信息、经济数据和跨境业务。
核心风险:客户信息泄露、电子数据传输风险、外包业务管理风险、移动办公场景风险。
重点关注:
客户信息保护:妥善保管工作涉密资料、客户信息资料及内部文件,严禁资料随意摆放、私自拍照外传、私自带离办公场所。
设备管理:规范设置办公电脑安全密码,离开工位及时锁屏。
外部文件审查:审慎核查文件来源,警惕陌生文档携带的安全隐患。
国有企业:
区分“两密”、防范渗透
国有企业因在国民经济中的特殊地位,成为境外敌对势力窃密的重点目标。
核心风险:经济数据泄露、商业秘密泄露、境外渗透策反。
重点关注:
“两密”区分:及时界定涉密经济数据属性,明确区分国家秘密和商业秘密。
数据全流程管理:完善数据收集、存储、使用、加工、传输、提供、公开等各环节保密管理。
商务活动保密:提前制订保密方案,将谈判方案、策略、底价作为核心商业秘密进行保护。
03
把普遍性要求转化为针对性措施:四个“结合”
做好保密工作,关键在于把“普遍性要求”和“针对性措施”结合起来。
具体来说,要做到四个“结合”:
结合行业特点定制度
有定密权限的机关、单位应当依据本行业、本领域以及相关行业、领域保密事项范围,制定国家秘密事项一览表。
不同行业的保密事项范围不同,军工单位关注的是武器装备科研生产数据,金融系统关注的是客户信息和交易数据,医疗机构关注的是患者隐私和健康数据——制度不能“一套模板打天下”,必须“一业一策”。
结合岗位职责明责任
各机关单位应当在提出共性要求、亮明“底线”的同时,依据岗位职责、接触涉密信息范围、工作流程等不同,明确各个岗位的个性化要求、关键环节保密风险点和防范措施。
同一个单位,综合岗位和业务岗位的保密要求不同;同一个部门,领导和一般工作人员的保密责任也不同。责任必须精准到岗、精准到人。
结合技术发展防风险
新技术带来新风险。
AI工具的使用、大数据的应用、云计算的普及,都在不断创造新的泄密渠道。各领域应及时掌握新产业、新行业、新领域中出现的新情况。
军工科研单位要关注量子计算对加密的挑战,金融系统要关注电子数据传输和移动办公的风险,教育系统要关注AI工具在公文写作中的应用风险。
结合问题导向抓整改
保密工作不是“一次性工程”,而是一个不断发现问题、解决问题的动态过程。
各单位应定期开展保密自查自纠和风险排查,对发现的隐患建立问题清单,明确整改时限,确保自查工作不走过场、不留死角。
“保密工作没有‘放之四海而皆准’的模板,也没有‘各人自扫门前雪’的侥幸。普遍性要求是‘地基’,针对性措施是‘梁柱’——地基不牢,房子会塌;梁柱不对,房子也会歪。 ”
做好保密工作,既不能“一刀切”——用一套标准管所有单位,也不能“各管各”——每个单位只盯着自己的“一亩三分地”。
普遍性是底线,针对性是精度。把普遍性要求吃透、把针对性措施做实,保密工作才能真正做到“做好”又“做细”。
普遍性要求是“必答题”,每个单位都要拿满分
针对性措施是“附加题”,做对了才能得高分
把普遍性落实到针对性中去,保密工作才算真正落了地
保密工作无终点
为了推进各单位保密工作
有需要的同志可以关注公众号
添加后台领取保密培训PPT一份
添加前请备注
单位人员信息